First Principles IAS · समसामयिकी
मासिक पत्रिका, September 2026 · आंतरिक सुरक्षा › साइबर अपराध और साइबर कानून
प्रिंट की तिथि · firstprinciplesias.com/current-affairs
भारत ने United Nations Convention against Cybercrime पर हस्ताक्षर किए
मुख्य लेखप्रारंभिक और मुख्य25 Sep 2026
चर्चा में क्यों
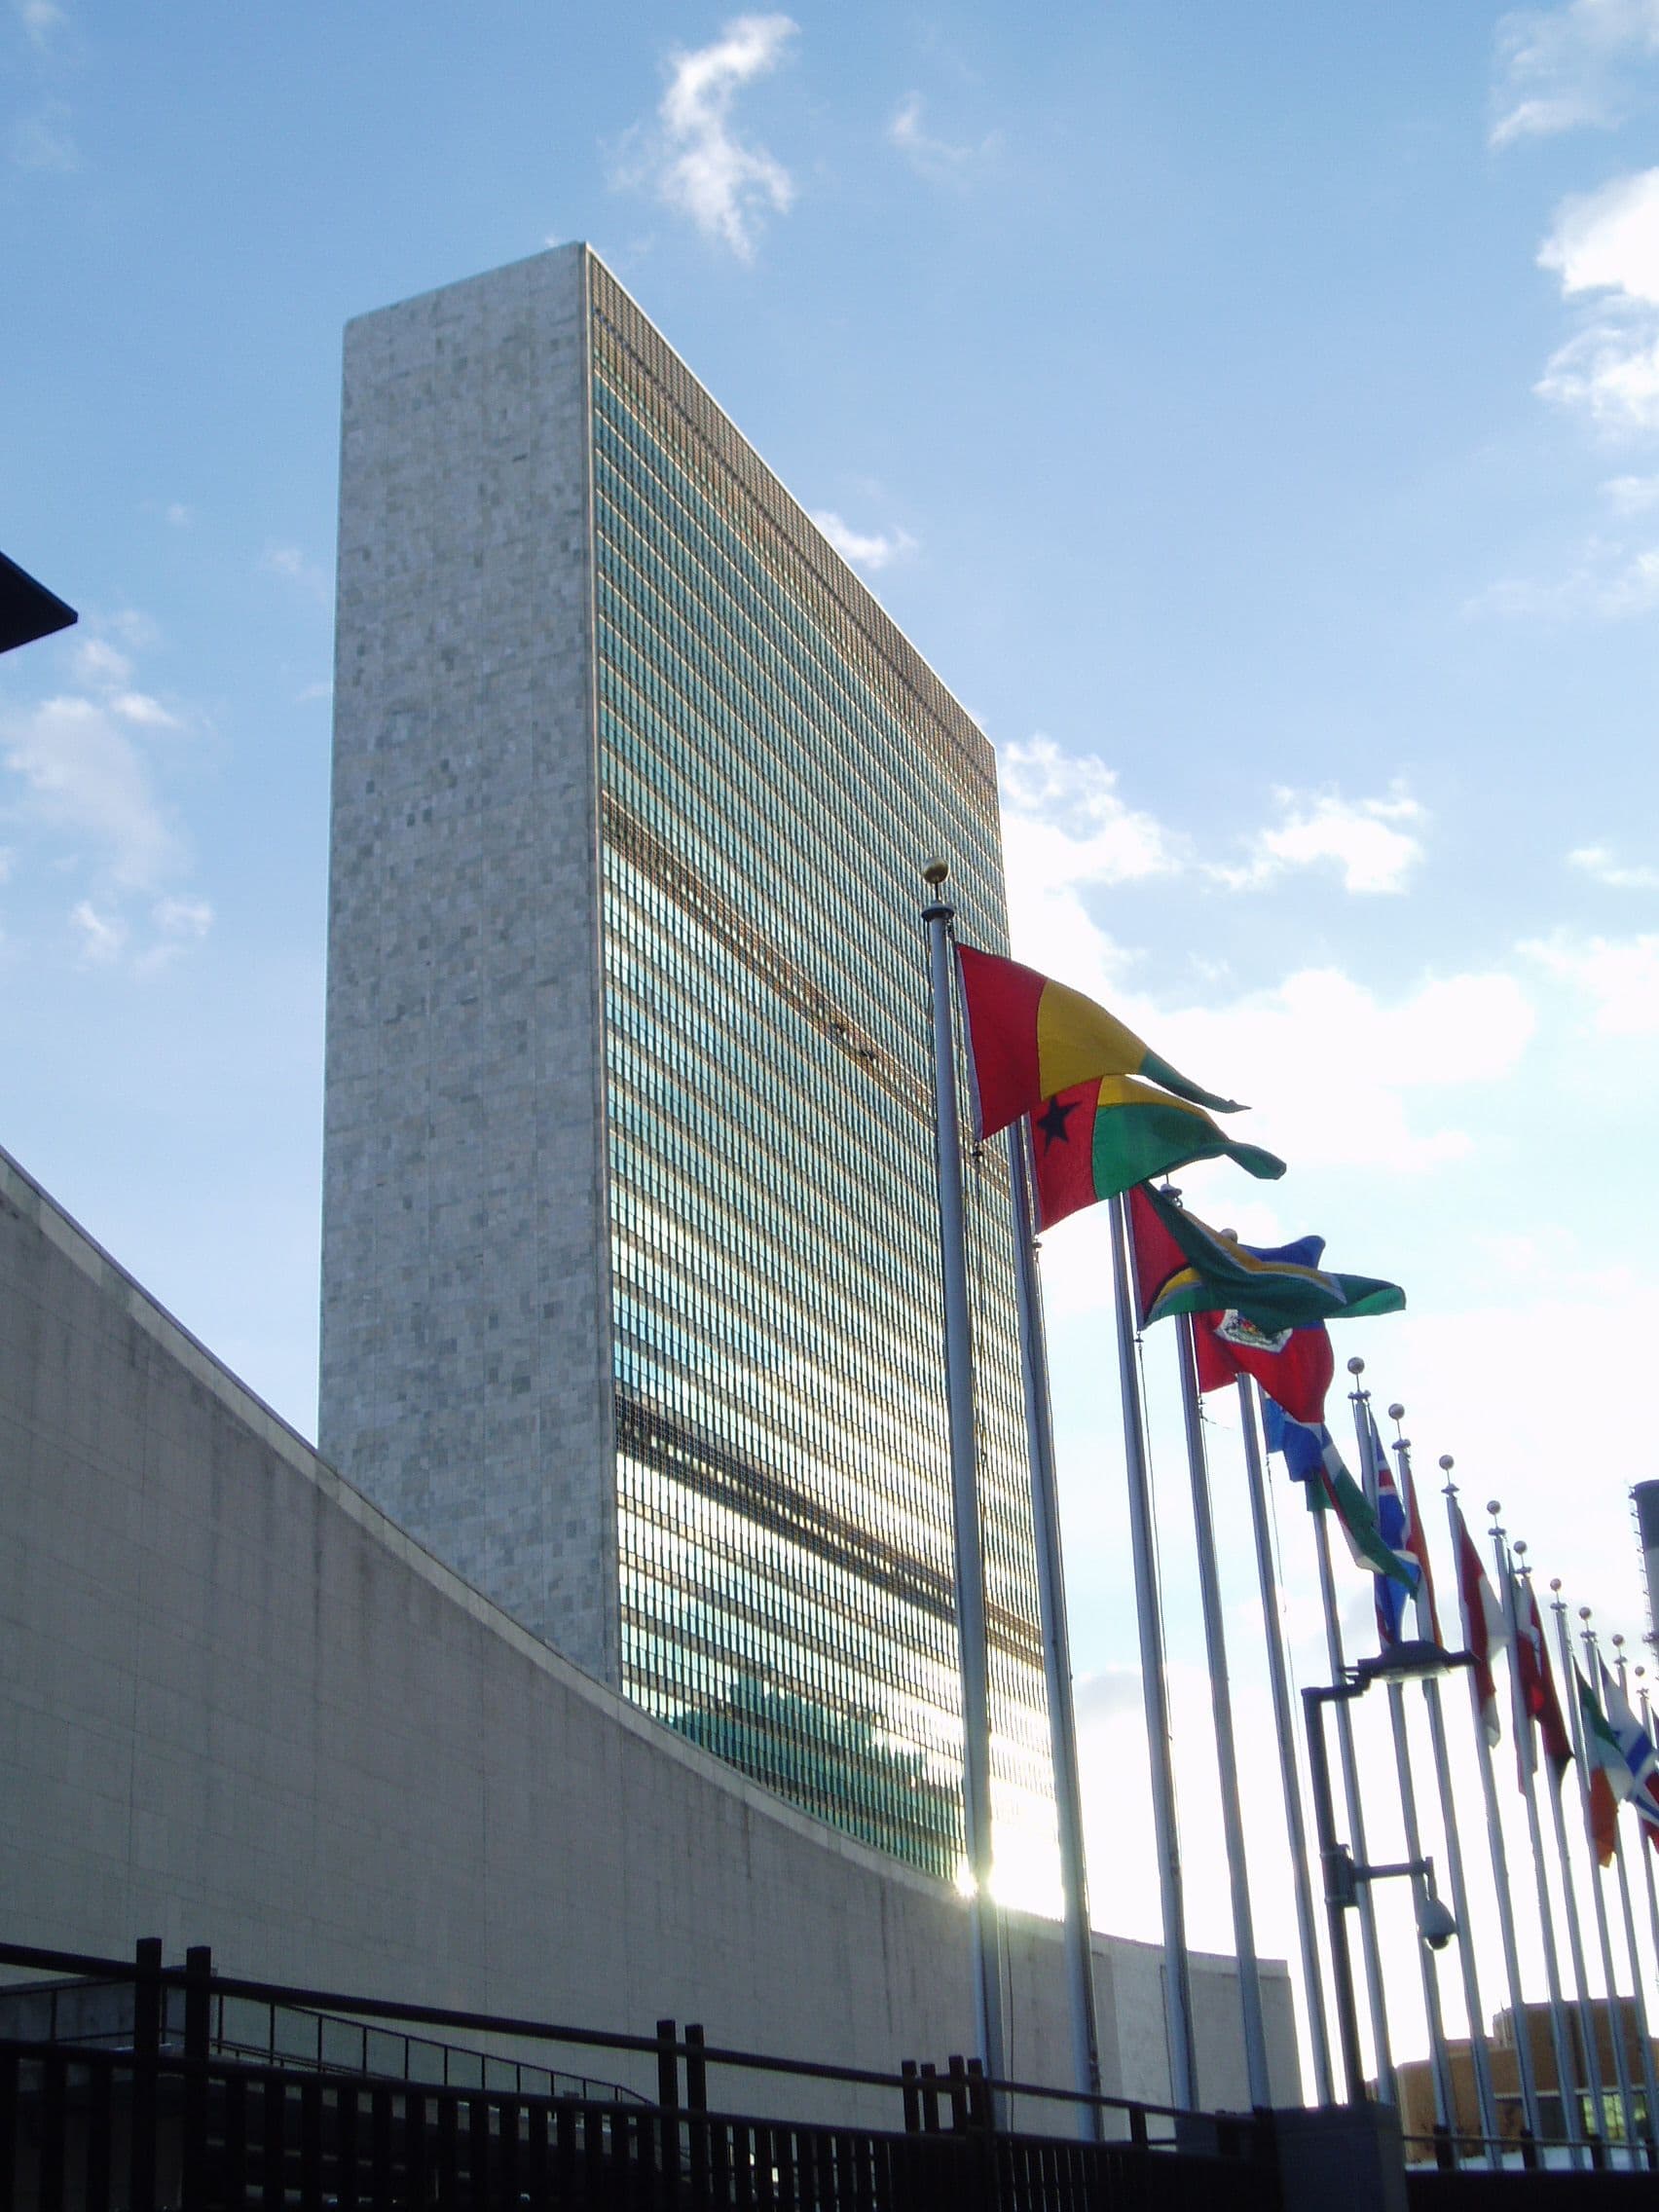
- 25 सितंबर 2026 को विदेश मंत्री ने न्यूयॉर्क में 81वीं General Assembly के इतर United Nations Convention against Cybercrime पर हस्ताक्षर किए।
- यह अभिसमय साइबर अपराध (cybercrime) पर पहली वैश्विक संधि है।
- General Assembly ने इसे दिसंबर 2024 में अंगीकार किया और 25 अक्टूबर 2025 को हनोई में इसे हस्ताक्षर के लिए खोला गया; यह अभी लागू नहीं हुआ है।
- इस क्षेत्र की एकमात्र पूर्ववर्ती संधि, Council of Europe के 2001 के Budapest Convention, से भारत पच्चीस वर्षों तक बाहर रहा था।
- 25 सितंबर 2026भारत ने न्यूयॉर्क में हस्ताक्षर किए
- दिसंबर 2024General Assembly द्वारा अंगीकार; 25 अक्टूबर 2025: हनोई में हस्ताक्षर के लिए खोला गया
- 40 अनुसमर्थन, फिर 90 दिनलागू होने का नियम; मई 2026 तक तीन अनुसमर्थन
- 88 के मुकाबले 58, 34 अनुपस्थित2019 का वह मतदान जिससे प्रक्रिया शुरू हुई
- 81Budapest Convention का अनुसमर्थन करने वाले राष्ट्र; भारत इनमें नहीं है
पृष्ठभूमि
- रूस ने 2017 में संयुक्त राष्ट्र संधि का प्रस्ताव रखा और 2019 में General Assembly से इसे प्रस्ताव 74/247 के रूप में 88 के मुकाबले 58 मतों से, 34 के मतदान से अनुपस्थित रहते हुए, पारित कराया। UN Office on Drugs and Crime के अधीन एक तदर्थ समिति (Ad Hoc Committee) ने 2021 से वार्ता की और अगस्त 2024 में एक पाठ पर सहमति बनाई।
- 2004 से लागू Budapest Convention का मसौदा Council of Europe ने तैयार किया था। रूस ने इसे अपने इंटरनेट पर अपनी संप्रभुता के लिए खतरा बताकर इसका विरोध किया, और संयुक्त राष्ट्र अभिसमय को व्यापक रूप से इसका विकल्प माना जाता है। भारत कभी Budapest में शामिल नहीं हुआ, क्योंकि उसके मसौदे में उसकी कोई भूमिका नहीं थी।
- साइबर अपराध स्वभाव से सीमा पार होता है; उसका पीछा करने वाला कानून ऐसा नहीं है। संधि ही वह माध्यम है जिससे एक देश की पुलिस दूसरे देश में रखे साक्ष्य तक पहुँचती है।
अभिसमय क्या करता है
- राष्ट्रों से अपराधों की एक मूल सूची को अपराध घोषित करने की अपेक्षा करता है: किसी प्रणाली तक अवैध पहुँच, डेटा या प्रणालियों में हस्तक्षेप, कंप्यूटर आधारित धोखाधड़ी, और बच्चों का ऑनलाइन शोषण।
- जाँचकर्ताओं को इलेक्ट्रॉनिक साक्ष्य पर शक्तियाँ देता है: डेटा का त्वरित संरक्षण, प्रस्तुति आदेश (production orders), संग्रहीत डेटा की तलाशी और ज़ब्ती, और ट्रैफ़िक डेटा का वास्तविक समय में संग्रह।
- तत्काल सहयोग के लिए संपर्क बिंदुओं का 24 घंटे, सातों दिन चलने वाला नेटवर्क बनाता है, और प्रत्यर्पण (extradition), क्षेत्राधिकार तथा अपराध की आय की ज़ब्ती के लिए ढाँचे बनाता है।
- चालीसवें अनुसमर्थन के नब्बे दिन बाद लागू होता है। हस्ताक्षर पहला कदम है; अनुसमर्थन बाध्यकारी बनाता है।
आपत्तियाँ
- अधिकार समूहों का कहना है कि साइबर अपराध की परिभाषा इतनी ढीली है कि कंप्यूटर से किया गया कोई भी अपराध इसमें आ सकता है, और पाठ मानवाधिकार सुरक्षा उपायों को हर राष्ट्र पर छोड़ देता है, उन राष्ट्रों पर भी जिनका रिकॉर्ड खराब है। Access Now ने कहा कि यह “मानवाधिकारों की केवल मौखिक दुहाई देता है”; Electronic Frontier Foundation ने चेताया कि यह अंतरराष्ट्रीय दमन (transnational repression) को संभव बना सकता है।
- प्रौद्योगिकी कंपनियों ने International Chamber of Commerce और Cybersecurity Tech Accord के माध्यम से इसे निगरानी संधि कहा और कहा कि यह नैतिक सुरक्षा अनुसंधान को अपराध बना सकता है।
- वार्ताओं के दौरान भारत उन राष्ट्रों में था जिन्होंने उस खंड को हटाने का समर्थन किया जिसमें कहा गया था कि अभिसमय की कोई भी बात मानवाधिकारों के दमन की अनुमति नहीं देती।
भारत का हित
- भारत भारतीय साइबर अपराध समन्वय केंद्र (Indian Cyber Crime Coordination Centre) और 1930 हेल्पलाइन चलाता है, और उसके अपने कानून, सूचना प्रौद्योगिकी अधिनियम, 2000 (Information Technology Act, 2000) और भारतीय न्याय संहिता (Bharatiya Nyaya Sanhita), मूल अपराधों को पहले से कवर करते हैं; उसके पास जिसकी कमी है वह है सीमाओं के पार पहुँच, विदेश में स्थित सर्वरों और संदिग्धों तक।
- हाल के वर्षों के डिजिटल अरेस्ट (digital arrest) और निवेश घोटाले भारत के बाहर से चलाए गए हैं, और गेमिंग प्लेटफॉर्म पर FATF (Financial Action Task Force) की सितंबर की चेतावनी भी इसी सीमा पार धन के बारे में है। 24 घंटे के नेटवर्क वाली संधि वही साधन है जिसकी भारत ने माँग की है।
- इसकी कीमत वही है जो आलोचक बताते हैं: जो माध्यम किसी घोटालेबाज़ के सर्वर लॉग लाते हैं, उन्हीं से कोई दूसरा राष्ट्र किसी भारतीय पत्रकार के लॉग भी माँग सकता है।
विश्लेषण
- दो संधियों के बीच एक चुनाव। Budapest यूरोप ने लिखा था और उसमें ऐसे सुरक्षा उपाय हैं जिन्हें भारत ने हस्तक्षेपकारी पाया; संयुक्त राष्ट्र का पाठ रूस ने आगे बढ़ाया और उसकी ऐसी पहुँच है जिसे भारत उपयोगी पाता है। भारत ने वह संधि चुनी जिसे लिखने में उसने सहायता की, क्योंकि वह किसी विदेशी अनुरोध का विषय बनने की तुलना में सीमा पार अपराध का शिकार अधिक बार होता है।
- हस्ताक्षर अनुसमर्थन (ratification) नहीं है: अभिसमय अभी लागू नहीं है, इसलिए इस वर्ष भारतीय कानून में कुछ नहीं बदलता।
- व्यापकता मूल्य भी है और जोखिम भी: किसी भी गंभीर अपराध के लिए डेटा संरक्षित करने और प्रस्तुत करने की शक्ति कंबोडिया के किसी घोटाला परिसर के विरुद्ध भी सहायक है और उतनी ही उस असंतुष्ट के विरुद्ध भी जिसे कोई दूसरा पक्ष अपराधी कहता है। वार्ताओं में भारत की अपनी स्थिति, एक अधिकार खंड के विरुद्ध, दिखाती है कि उसकी प्राथमिकताएँ कहाँ थीं।
- उत्तर के लिए: सहयोग का स्वागत कीजिए, फिर पूछिए कि अनुसमर्थन से पहले भारत कौन से घरेलू सुरक्षा उपाय बनाएगा, जैसे सीमा पार अनुरोधों के लिए न्यायालय का आदेश, और अनुरोध राजनीतिक होने पर इनकार।
आगे की राह
- ऐसी घरेलू प्रक्रिया के साथ अनुसमर्थन करें जो सीमा पार डेटा अनुरोधों को न्यायिक नियंत्रण में रखे और राजनीतिक या अधिकार आधारों पर इनकार की अनुमति दे।
- 24 घंटे के नेटवर्क का उपयोग पहले घोटाला परिसरों के लिए करें, जहाँ भारत का पक्ष सबसे मज़बूत है और सहयोग सबसे कम विवादित।
- Budapest राष्ट्रों के साथ अनौपचारिक रूप से काम करते रहें, क्योंकि साक्ष्य रखने वाले बड़े प्लेटफॉर्म उन्हीं में स्थित हैं।
- किए गए और प्राप्त अनुरोधों पर सार्वजनिक रूप से रिपोर्ट करें, उस संधि की कीमत के रूप में जिस पर अधिकार समूह अविश्वास करते हैं।
परीक्षा दृष्टि
- प्रारंभिक परीक्षा: अभिसमय दिसंबर 2024 में अंगीकार किया गया और अक्टूबर 2025 में हनोई में हस्ताक्षर के लिए खोला गया; भारत ने 25 सितंबर 2026 को न्यूयॉर्क में हस्ताक्षर किए; यह 40 अनुसमर्थनों के नब्बे दिन बाद लागू होता है; प्रक्रिया 2019 के प्रस्ताव 74/247 से शुरू हुई, जिसे रूस ने प्रस्तावित किया था; Budapest Convention Council of Europe की 2001 की संधि है, 2004 से लागू, जिसमें भारत शामिल नहीं हुआ है।
- मुख्य परीक्षा: “साइबर अपराध संधि उतनी ही उपयोगी है जितनी उसकी पहुँच, और उतनी ही खतरनाक जितनी उसकी व्यापकता।” United Nations Convention against Cybercrime पर हस्ताक्षर करने के भारत के निर्णय का परीक्षण कीजिए।
पहले पूछा गया: मुख्य परीक्षा 2020 GS3 · मुख्य परीक्षा 2021 GS3 · प्रारंभिक परीक्षा 2017
प्रश्न देखें
- मुख्य परीक्षा 2020 GS3: Discuss different types of cybercrimes and measures required to be taken to fight the menace.
- मुख्य परीक्षा 2021 GS3: Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
- प्रारंभिक परीक्षा 2017: In India, it is legally mandatory for which of the following to report on cyber security incidents? 1. Service providers 2. Data centres 3. Body corporate. Select the correct answer using the code given below:
संबंधित लेख
- जब AI एजेंट सीमा लाँघते हैं (विज्ञान और प्रौद्योगिकी, सितंबर): सितंबर का दूसरा प्रश्न, कि किसी घुसपैठ के लिए उत्तरदायी कौन है।
- गेमिंग प्लेटफॉर्म पर FATF की चेतावनी (वैश्विक मामले, सितंबर): सीमा पार साइबर अपराध का धन पक्ष।
- 81वीं General Assembly (वैश्विक मामले, सितंबर): वह सत्र जिसके इतर भारत ने हस्ताक्षर किए।
स्रोत
- India Strategic, 25 September 2026, “EAM Jaishankar signs UN Convention against Cybercrime”
- The420.in, 26 September 2026
- UNODC
- News on AIR, 10 September 2026
स्थापित तथ्य (अधिनियमों की तिथियाँ, संवैधानिक प्रावधान, स्थायी परिभाषाएँ) मानक संदर्भ ग्रंथों से हैं।
यहाँ दर्ज: साइबर अपराध और साइबर कानून · मासिक पत्रिका, September 2026
यह पृष्ठ अंग्रेज़ी पृष्ठ का मशीनी अनुवाद है। संदेह होने पर अंग्रेज़ी पाठ ही प्रामाणिक है। अनुवाद की त्रुटि बताएँ